
Una firma de ciberseguridad advierte que el fraude digital en el país se desplaza del banco hacia las empresas que recaudan pagos de servicios públicos. Los atacantes imitan páginas de servicios públicos y entidades financieras para captar datos personales, credenciales y pagos de los usuarios.
Pagar la factura de la luz desde el celular es una rutina para millones de colombianos. Esa misma rutina es la que explota Shadow Parasite, una operación de fraude financiero detectada por la firma de ciberseguridad Lumu Technologies. En una entrevista con Impacto TIC, Cristian David Torres, integrante del equipo de Lumu Technologies y responsable de la generación de demanda para Latinoamérica, explicó cómo funciona esta operación y compartió los principales hallazgos de la investigación.
Según su reporte, la red usa 288 dominios falsos que suplantan a 47 marcas, entre bancos, billeteras digitales, recaudadores de pagos y empresas de servicios públicos. Los hallazgos corresponden a una infraestructura que ha evolucionado para ampliar su alcance y sofisticar los mecanismos de engaño.
Además de imitar el aspecto de una página legítima, la operación replica los pasos habituales de una transacción, desde la consulta de la factura hasta la autenticación y el pago, para reducir las sospechas de la víctima.
En este artículo:
¿Cómo funciona el fraude de Shadow Parasite?
La operación comienza cuando una persona busca en Internet el portal de una empresa para pagar un servicio. Los atacantes consiguen posicionar páginas fraudulentas entre los primeros resultados del buscador, incluso por encima de los sitios oficiales.
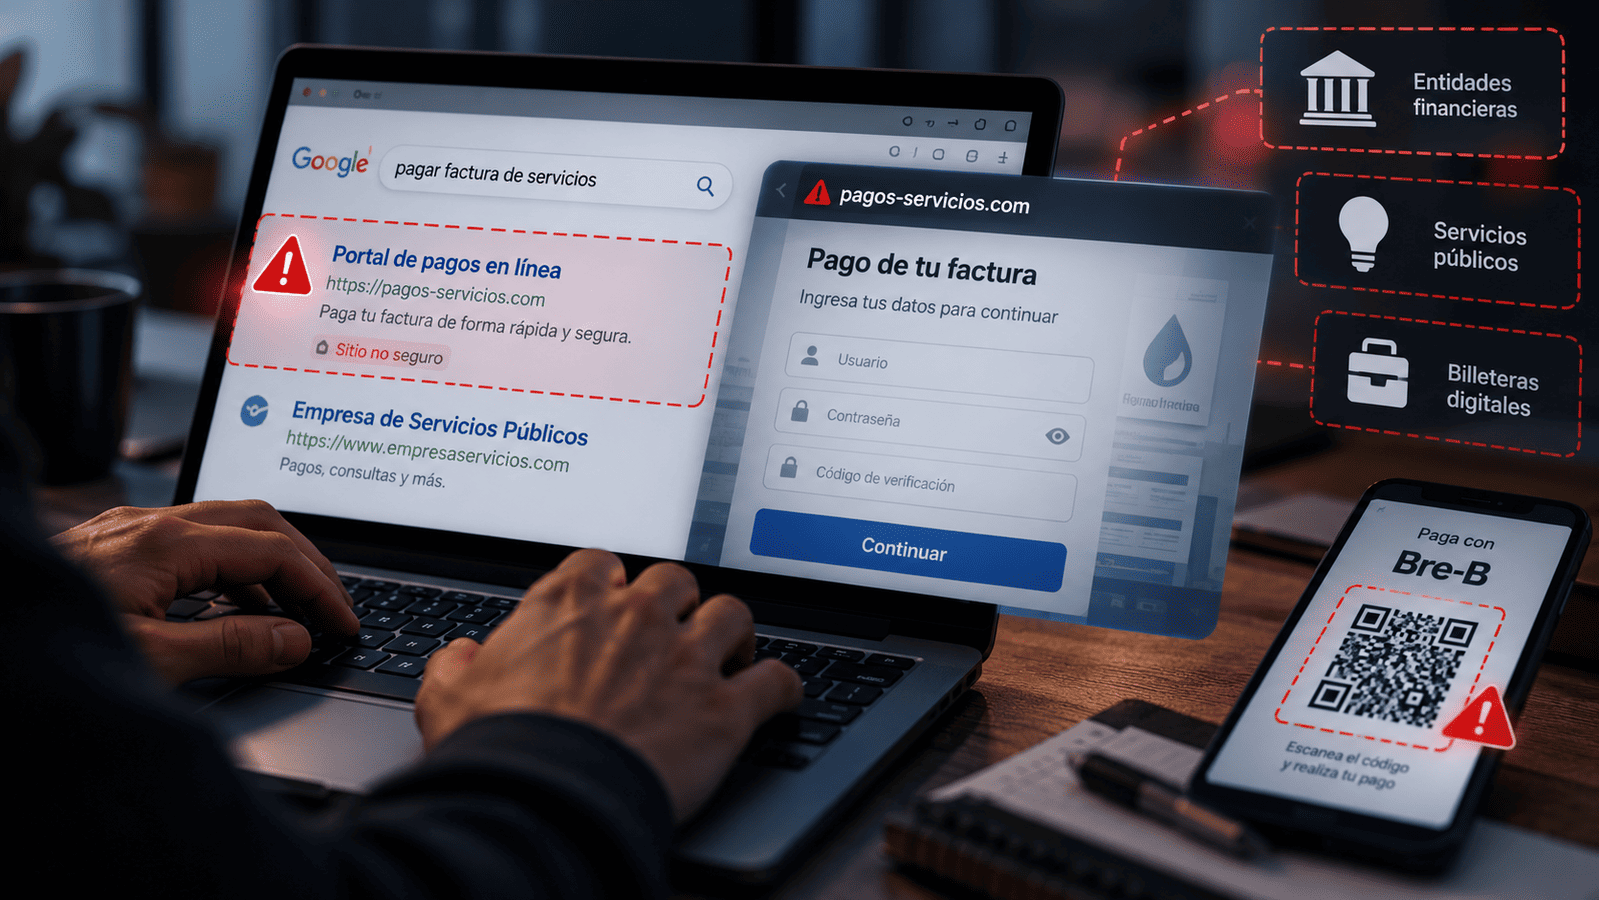
Si el usuario ingresa al enlace equivocado, puede encontrarse con una página que reproduce los colores, logotipos y procedimientos de la empresa que pretende consultar. En ese entorno, los delincuentes pueden solicitar nombres de usuario, contraseñas, códigos de autenticación y otros datos sensibles.
“Shadow Parasite es una operación de cibercrimen y fraude financiero que hemos detectado desde Lumu Technologies que afecta a ciudadanos en Colombia”, explicó Torres.
La apariencia de legitimidad es una parte central del engaño. El usuario cree que está realizando una transacción habitual, pero la información que introduce o el dinero que transfiere puede terminar en manos de los responsables de la operación.
¿Cómo opera el engaño de Shadow Parasite?
Uno de los aspectos identificados por Lumu es la suplantación de empresas que forman parte de las transacciones cotidianas de los ciudadanos. Además de las entidades financieras, aparecen empresas de energía, agua y telecomunicaciones, así como otros negocios que recaudan pagos.
“Lo que vemos ahora es todo un operativo que está atacando, suplantando muchas marcas, y principalmente marcas que son empresas o entidades en las que nosotros como ciudadanos generamos mucha transaccionalidad”, explicó Cristian.
Los delincuentes han ampliado sus objetivos hacia las compañías que reciben pagos digitales, en lugar de concentrarse exclusivamente en los bancos. Esto les permite aprovechar otros puntos de contacto con los usuarios, como los portales de facturación y las pasarelas de pago de terceros.
La alerta no se limita a los hallazgos de la investigación privada. En julio de 2026, el Equipo de Respuesta a Incidentes de Seguridad Informática de la Policía Nacional (CSIRT-PONAL) advirtió sobre una campaña de phishing que suplantaba plataformas de pago de servicios públicos para obtener credenciales, información financiera y datos personales.
Además, en mayo del mismo año, el organismo alertó sobre páginas falsas que imitaban el portal de pagos del Acueducto de Bogotá y que utilizaban técnicas para posicionarse entre los primeros resultados de búsqueda. Estos antecedentes muestran que la suplantación de plataformas de recaudo es un riesgo que también ha sido documentado por las autoridades colombianas.
La investigación también identificó páginas que incorporan códigos QR asociados a Bre-B, el sistema de pagos inmediatos de Colombia. En estos casos, el usuario puede creer que está escaneando un código legítimo para pagar su factura, aunque el dinero termine dirigido a una cuenta controlada por los delincuentes.
“Lo que tú quieras pagar te lo recibe el atacante”, advirtió Torres al explicar el riesgo de estos mecanismos.
El problema es que la apariencia del código no permite establecer por sí sola quién recibirá el dinero. Si la página que presenta el QR es fraudulenta, la persona puede completar la operación sin advertir que el pago no está llegando al destinatario previsto.
¿Qué buscan y cómo escalan?
Shadow Parasite también representa un riesgo por la cantidad y el tipo de información que puede obtener de sus víctimas. Según Torres, los atacantes buscan credenciales, datos financieros e información biométrica que podrían utilizar para suplantar identidades, intentar acceder a otros servicios o comercializar los datos.
Para Torres, los datos robados sirven a los delincuentes de tres maneras: suplantar a la persona ante su banco o usar su cuenta como ‘cuenta mula’, venderlos en mercados de credenciales y extorsionar.
“Con la información puede suplantar, puede comercializarla, pero además puede llegar a extorsionar”, señaló Torres.
La operación también muestra señales de automatización. De acuerdo con el vocero, los delincuentes pueden activar y desactivar dominios, trasladar su infraestructura y replicar la apariencia de los sitios fraudulentos para mantener la operación cuando alguno de sus puntos de acceso deja de funcionar.
Esto dificulta la detección del fraude, porque una página puede desaparecer mientras otras continúan activas bajo dominios diferentes.
¿Por qué Colombia?
Torres atribuye el interés en el país a un sistema de pagos “tremendamente conectado”, en el que el compromiso de un tercero puede afectar a todo el ecosistema, y al amplio acceso de la población a medios de pago digitales. También considera que Colombia tiene una cultura de ciberseguridad en evolución, con bancos con controles robustos, juntas directivas que ya discuten el tema y un talento profesional destacado.
La Superintendencia Financiera de Colombia ha advertido sobre este tipo de engaños. En junio de 2026 la entidad señaló que modalidades como el phishing, el smishing y el vishing se han venido incrementando con la digitalización de los productos y servicios financieros.
¿Qué hacer?
Para los ciudadanos, una de las principales recomendaciones es no ingresar a portales de pago únicamente porque aparecen entre los primeros resultados de un buscador. Es preferible acceder desde las aplicaciones oficiales o utilizar direcciones verificadas. También es importante comprobar que el dinero llegue al destinatario correcto y desconfiar de solicitudes inusuales de información.
Torres también explicó que los atacantes aprovechan las relaciones de confianza que las personas establecen con las empresas y los servicios que utilizan habitualmente. Por eso, recomendó “pensar dos veces antes de hacer clic” y verificar que los procesos de pago se realicen en entornos legítimos.
Entre las medidas que pueden adoptar los ciudadanos para reducir el riesgo están:
- Verificar las direcciones web: comprobar que el portal corresponda a la empresa o entidad a la que se desea pagar, sin confiar únicamente en su posición en los resultados de búsqueda.
- Evitar reutilizar contraseñas: utilizar claves diferentes para cada servicio y cambiarlas cuando exista sospecha de que fueron comprometidas.
- Activar un segundo factor de autenticación: añadir un mecanismo de verificación adicional, preferiblemente dinámico, cuando el servicio lo permita.
- Confirmar los pagos: revisar que las transacciones hayan sido acreditadas al destinatario correcto, especialmente en pagos recurrentes.
- Actuar ante una posible exposición: cambiar las credenciales comprometidas, contactar a la entidad financiera y revisar los movimientos de las cuentas.
En el caso de las empresas, el riesgo no termina en sus propios sistemas. Los proveedores tecnológicos, las pasarelas de pago y otros terceros pueden convertirse en puntos vulnerables dentro de la cadena de suministro. Como resumió Torres, “yo soy tan seguro como lo sea mi tercero”.
El vocero también señaló que la capacitación de los empleados y las herramientas tecnológicas son necesarias, pero no resuelven por sí solas el problema. Las organizaciones deben revisar periódicamente sus controles y comprobar si pueden detectar una intrusión y responder cuando las medidas de prevención fallan.
Asi mismo, las empresas deberían priorizar las siguientes acciones:
- Evaluar los riesgos de terceros: revisar la seguridad de los proveedores y de los servicios que participan en sus operaciones.
- Comprobar la capacidad de detección: verificar si sus controles permiten identificar accesos no autorizados y movimientos sospechosos dentro de la red.
- Preparar una respuesta ante incidentes: establecer procedimientos para contener una intrusión, investigar lo ocurrido y reducir sus consecuencias.
- Complementar tecnología y capacitación: mantener entrenamientos para los empleados y evaluar periódicamente la eficacia de las herramientas de seguridad.
El mensaje de fondo de Torres es que las organizaciones deben pasar de concentrarse exclusivamente en prevenir ataques a prepararse también para detectarlos y responder. “En cualquier momento una organización puede llegar a ser comprometida”, advirtió.
De cara al futuro, el vocero prevé que los delincuentes recurran a sistemas más autónomos, capaces de replicar infraestructura y ampliar la presencia de dominios fraudulentos en los resultados de búsqueda. Según su análisis, estas modalidades podrían extenderse a otros países de la región, lo que refuerza la importancia de combinar prevención, detección y capacidad de respuesta.