
Las recientes vulnerabilidades PHP, bautizadas como PHP2Shell, permiten la ejecución remota de código en servidores sin autenticación, afectando plataformas soportadas por gestores como WordPress. Una revisión independiente identificó cerca de 170 servidores públicos expuestos en Colombia con versiones obsoletas de PHP.
Dos vulnerabilidades PHP, conocidas como PHP2Shell y reveladas el 21 de octubre de 2026, permiten ejecutar código en servidores web sin cuenta ni contraseña. Gobiernos de Europa, Asia y Estados Unidos pidieron actualizar o desconectar sistemas. En Colombia, Colcert reportó 8.699 servicios con PHP expuestos a Internet.
PHP es un lenguaje de programación que funciona en los servidores: procesa solicitudes, genera páginas dinámicas y conecta las aplicaciones con sus bases de datos. Sobre él funcionan gestores de contenido como WordPress, Joomla!, Drupal, Moodle y Typo3. Solo WordPress está presente en el 39,6 % de todos los sitios web del mundo, según W3Techs.
El problema surgió porque se identificaron dos vulnerabilidades en el código de PHP que podrían permitir a un atacante ejecutar instrucciones en un servidor vulnerable sin necesidad de autenticarse. Este tipo de falla puede abrir la puerta al acceso no autorizado a información o a la alteración de los servicios, dependiendo de la configuración del sistema.
El equipo de desarrollo de PHP publicó a las 9:00 a.m. (hora de Colombia) las versiones corregidas 8.5.12, 8.4.27, 8.3.36 y 8.2.35. Su recomendación es instalarlas de inmediato, porque ninguna medida alternativa sustituye por completo el parche.
En este artículo:
¿Qué son las vulnerabilidades PHP conocidas como PHP2Shell y por qué afectan a tantos sitios?
PHP2Shell agrupa dos fallas en la gestión de memoria, registradas como CVE‑2026‑109618 y CVE‑2026‑109619. Ambas tienen una severidad de 9,2 sobre 10 en el Sistema Común de Puntuación de Vulnerabilidades (CVSS, por su sigla en inglés). La primera aparece cuando PHP se queda sin memoria y deja datos a medio construir, que después trata como válidos. La segunda deja restos de una petición que la siguiente puede reutilizar.
Es como si un mesero atendiera a una nueva mesa con la cuenta de la anterior todavía abierta: quien ataca aprovecha ese desorden para colar instrucciones propias. Desde allí podría robar información, modificar una página o moverse hacia otros recursos de la red, según los permisos de cada sistema.
La empresa Wiz encontró las fallas con su herramienta Wiz Atlas, apoyada en modelos de Inteligencia Artificial de Google y OpenAI. Los detalles técnicos se filtraron antes de la divulgación coordinada, y Patchstack reportó “múltiples incidentes de explotación activa confirmados” horas antes del parche.
“La magnitud es enorme y, con la IA, la explotación podría producirse de forma instantánea y a gran escala”, advirtió Lukasz Olejnik, investigador visitante sénior del King’s College London.
¿Qué tan expuesto está el Estado colombiano?
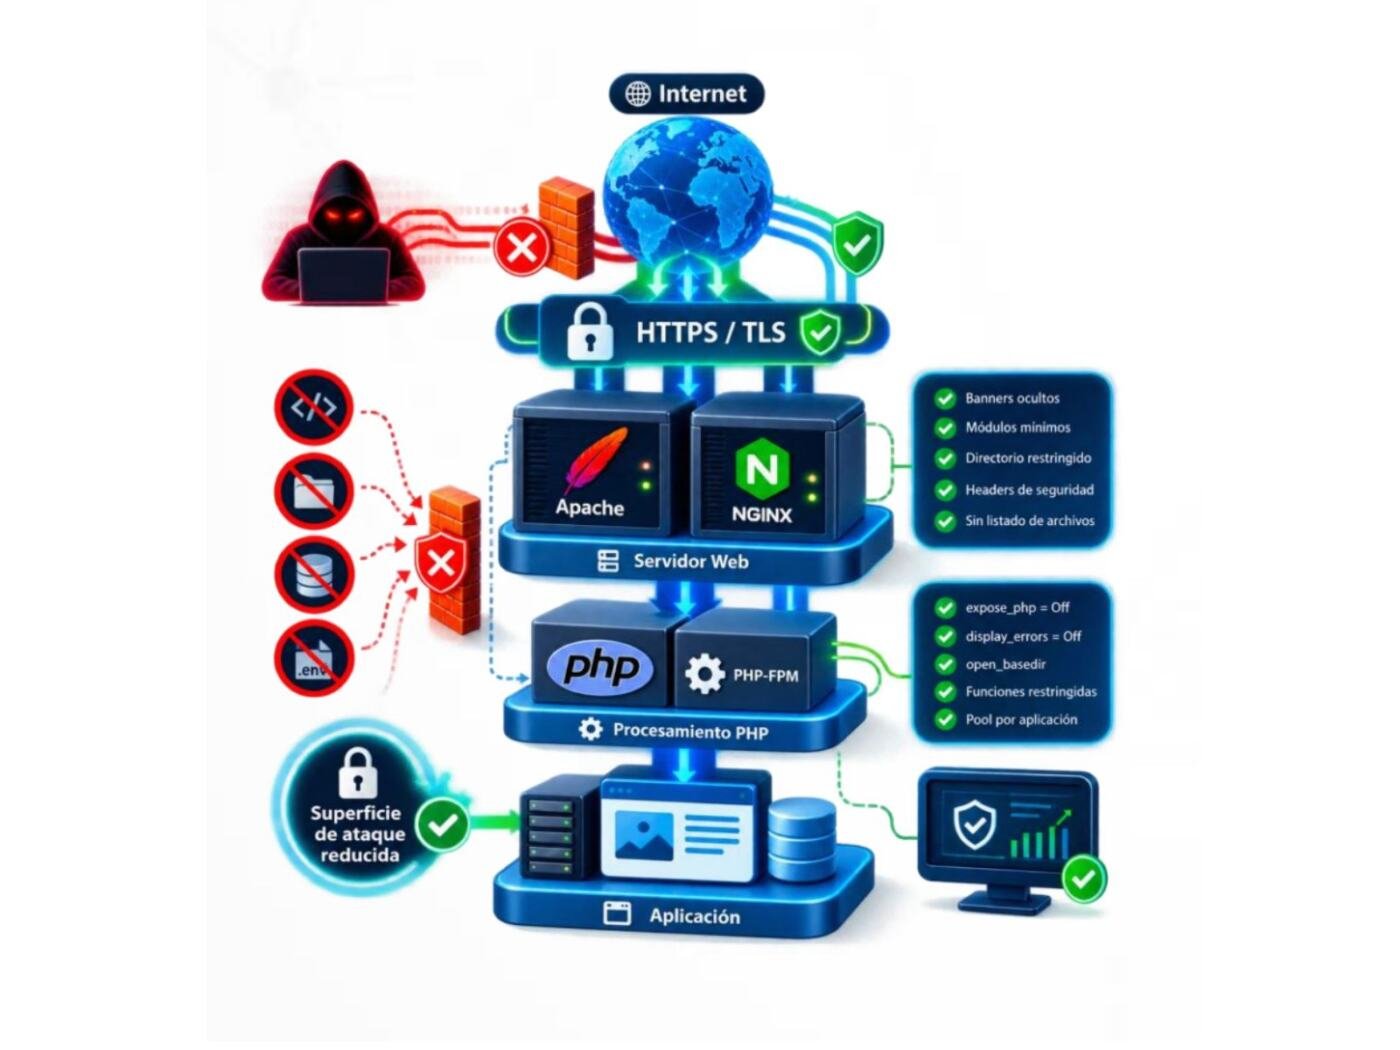
El Equipo de Respuesta a Emergencias Cibernéticas de Colombia (Colcert) emitió una alerta crítica por la vulnerabilidad PHP2Shell, revelada el 21 de octubre de 2026. La falla permite ejecutar código en servidores web sin cuenta ni contraseña. Según ColCERT, Colombia tiene 8.699 servicios con PHP expuestos a Internet.
La alerta Colcert AL‑20261021‑123 califica el nivel de riesgo como alto. Con datos de Shodan consultados el 21 de octubre, Colcert identificó 8.699 servicios con PHP expuestos a Internet en el país. Así se distribuyen por tipo de red:
- 7.659 en redes de proveedores de Internet y telecomunicaciones, el 88 % del total.
- 316 en otras redes.
- 296 en servicios de nube y alojamiento web.
- 242 en instituciones académicas.
- 186 en empresas, gremios y entidades públicas.
ColCERT aclara cómo leer estas cifras. La red que reporta Shodan es la que asigna la dirección IP, no necesariamente la entidad responsable del servidor. Por eso, un servicio alojado en la red de un operador puede pertenecer a cualquier empresa o entidad cliente. La versión de PHP se infiere de lo que publica cada servicio, así que el dato indica una exposición potencial que debe confirmarse en cada caso.
Por otro lado, el análisis de MuchoHacker.LOL se concentró en el sector público. Con Shodan y Censys encontró entre 169 y 176 servidores de dominios .gov.co que anuncian PHP. En una muestra de 20 servidores, 19 mostraron su versión: 18 usaban ramas sin soporte, 5 de ellas de la serie 5, y el único con PHP 8.2 tampoco tenía el parche.
Esos servidores pertenecen a hospitales, ministerios, plataformas judiciales, alcaldías, gobernaciones y corporaciones autónomas regionales. El texto advierte que su muestra no es aleatoria y que la exposición no prueba que un sitio sea explotable. “Es un mínimo, no un total”, resume.
¿Por qué una falla en PHP puede afectar a tantos sitios?
PHP se ejecuta principalmente en los servidores y permite procesar solicitudes, generar páginas dinámicas y conectar aplicaciones con bases de datos. Por eso, una vulnerabilidad en este lenguaje puede comprometer los sistemas que dependen de él, incluso cuando los usuarios no interactúan directamente con PHP.
De acuerdo con datos de W3Techs citados por Reuters, PHP está presente en cerca del 70 % de los sitios web cuyo lenguaje de programación del lado del servidor puede identificarse. Además, es una tecnología fundamental para WordPress, plataforma utilizada para administrar aproximadamente el 40 % de los sitios web del mundo.
El alcance potencial incluye portales institucionales, medios de comunicación, tiendas virtuales y páginas empresariales. Si un servidor resulta comprometido, un atacante podría robar información, modificar el contenido de una página o acceder a otros recursos del sistema, dependiendo de los permisos y la configuración de la infraestructura afectada.
¿Qué deben hacer las empresas?
La recomendación principal es que los administradores de sistemas y los proveedores de alojamiento web comprueben qué versión de PHP utilizan sus servidores y apliquen la actualización correspondiente. También, deben verificar que los procesos y servicios que ejecutan PHP hayan quedado efectivamente reiniciados o actualizados.
La División Cibernética del Buró Federal de Investigaciones (FBI) también advirtió sobre los riesgos de estas vulnerabilidades. Advierte que si no es posible actualizar de inmediato, es necesario desconectar el sistema hasta mitigar el riesgo.
- Además, recomienda actualizar siguiendo la guía de php.net y hacer un inventario de dónde corre PHP, empezando por los sistemas expuestos a Internet y los productos de terceros que lo incluyen.
- Y vigilar si los procesos de PHP abren consolas de comandos o descargan archivos de forma inesperada. Ante señales de intrusión, sugiere aislar los equipos, conservar los registros y reportar el caso.
Puedes consultar el estado de las vulnerabilidades y las alertas de seguridad de PHP en el repositorio oficial de avisos de seguridad de PHP en GitHub, donde se publican los reportes de fallas identificadas, su nivel de riesgo y las correcciones disponibles. Esta información permite a los desarrolladores y administradores de sistemas verificar si sus instalaciones están afectadas y qué actualizaciones deben aplicar.
La advertencia es relevante para las organizaciones que utilizan servicios de alojamiento compartido o que delegan la administración técnica de sus páginas en terceros. En estos casos, es necesario confirmar con el proveedor quién se encarga de actualizar el entorno PHP y si las correcciones ya fueron aplicadas.
La Agencia de la Unión Europea para la Ciberseguridad (Enisa), a través del equipo CERT-EU, recomendó desconectar temporalmente los sitios afectados cuando no sea posible aplicar las correcciones de manera inmediata. Con esta medida se busca evitar que los servidores permanezcan expuestos mientras se implementan las protecciones.
Por otra parte, la Agencia de Ciberseguridad y Seguridad de las Infraestructuras de Estados Unidos (CISA) pidió actualizar las instalaciones de PHP. Cisa indicó que no había observado explotación de estas vulnerabilidades, aunque advirtió sobre el riesgo de mantener los sistemas sin corregir.
¿Qué deben hacer las organizaciones y la ciudadanía?
Quienes administran sitios deben actualizar, porque es la única solución completa. PHP 8.1 y las versiones anteriores ya no tienen soporte oficial. Para 7.4, 8.0 y 8.1 existen ajustes mínimos del código fuente, aunque lo recomendable es migrar. Mientras tanto, el PHP Group propone mitigaciones parciales: desactivar session.upload_progress.enabled, limitar post_max_size y reiniciar todos los procesos.
La ciudadanía no necesita actuar, porque la falla está en los servidores. Sí puede verse afectada por caídas de servicios o filtraciones de datos.
La publicación de los parches no elimina automáticamente el riesgo para las organizaciones: es necesario comprobar que la actualización se haya instalado correctamente y revisar los sistemas que pudieron quedar expuestos antes de su aplicación.
El parche tampoco borra el riesgo de las horas previas: cada organización debe revisar si sus sistemas sufrieron intrusiones antes de actualizar. El tema es de alerta en ciberseguridad para Colombia, dadp que el análisis hecho en pocas horas con herramientas abiertas encontró servidores públicos con versiones de PHP de hace más de 15 años. Si la IA acelera el descubrimiento de fallas, la vigilancia de la infraestructura digital del Estado no puede depender de que alguien externo dé la voz de alerta.